03 · Netzwerktechnik
AP1, AP2HäufigDas punktstärkste Kernthema in beiden Prüfungsteilen. Subnetting ist in Baden-Württemberg de facto Pflichtprogramm – hier entscheidet Routine.
03.1 · OSI- & TCP/IP-Modell
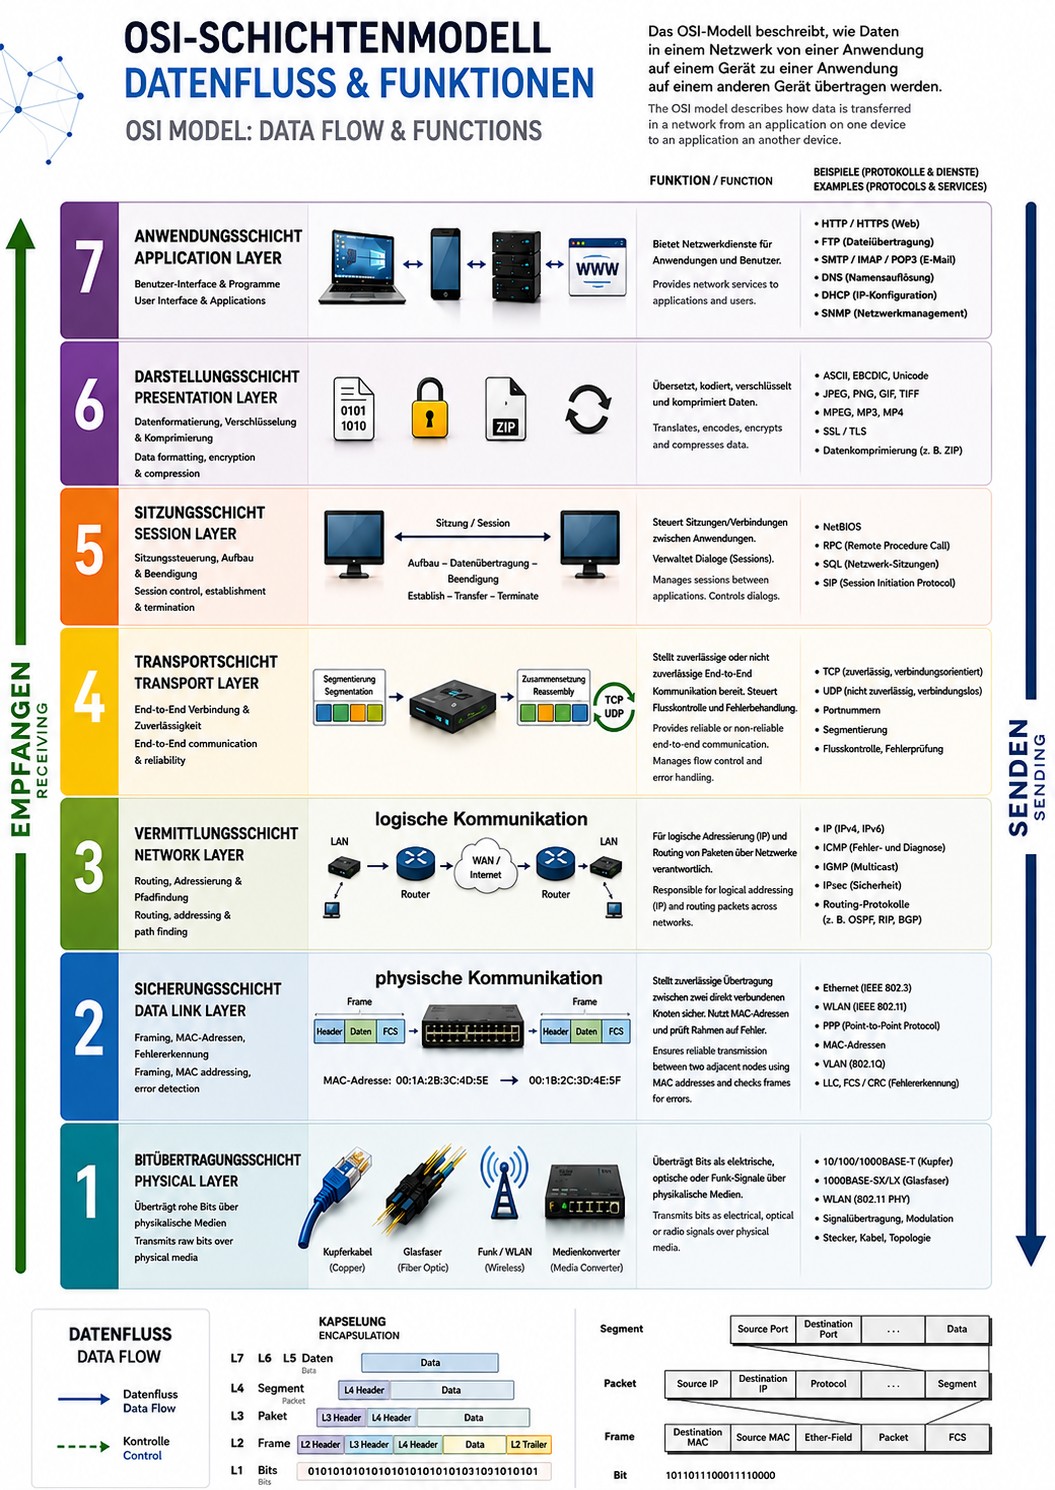
AP1, AP2regelmäßigDas OSI-Modell beschreibt die Kommunikation im Netzwerk in sieben aufeinander aufbauenden Schichten – vom physischen Kabel bis zur Anwendung; das schlankere TCP/IP-Modell fasst mehrere dieser Schichten zusammen.
| OSI | Schicht | Aufgabe | Beispiele | Gerät |
|---|---|---|---|---|
| 7 | Anwendung | Dienste für Programme | HTTP, SMTP, DNS, FTP | Gateway/Proxy |
| 6 | Darstellung | Formate, Verschlüsselung | TLS, Zeichencodierung | |
| 5 | Sitzung | Verbindungssteuerung | Sessions | |
| 4 | Transport | Ende-zu-Ende, Ports | TCP, UDP | Firewall (stateful) |
| 3 | Vermittlung | logische Adressen, Routing | IP, ICMP | Router, L3-Switch |
| 2 | Sicherung | Frames, MAC-Adressen | Ethernet, ARP, VLAN | Switch, Bridge, AP |
| 1 | Bitübertragung | Bits aufs Medium | Kabel, Funk, Stecker | Hub, Repeater, Medienkonverter |
TCP/IP-Modell fasst zusammen: Netzzugang (1–2), Internet (3), Transport (4), Anwendung (5–7). Prüfungsklassiker: „Auf welcher Schicht arbeitet ein Switch, und warum?“ → Schicht 2, er leitet anhand von MAC-Adressen weiter. Merkspruch für 1→7: „Please Do Not Throw Salami Pizza Away.“
Grafik in voller Größe öffnen ↗
03.2 · IPv4-Adressierung
AP1, AP2Häufig32 Bit, vier Oktette (z. B. 192.168.10.17). Die Subnetzmaske trennt Netz- und Hostanteil. MAC vs. IP: MAC = fest eingebrannte Hardware-Adresse (Schicht 2, gilt im lokalen Netz), IP = logische, konfigurierbare Adresse (Schicht 3, weltweit routbar). ARP übersetzt IP → MAC.
Öffentliche und private Adressen
Öffentliche Adressen sind weltweit eindeutig, werden von einer übergeordneten Stelle vergeben (IANA/RIPE, in der Praxis meist über den Internetprovider) und aus dem Internet direkt erreichbar. Private Adressen stammen aus den nach RFC 1918 reservierten Bereichen – sie dürfen von jedem beliebig oft im eigenen LAN benutzt werden, sind aber im Internet nicht routbar. Ein Router mit NAT übersetzt sie beim Verlassen des lokalen Netzes auf eine öffentliche Adresse.
| Gruppe | Bereich | Bedeutung |
|---|---|---|
| Privat (RFC 1918) | 10.0.0.0/8 | nicht im Internet routbar, NAT nötig |
| 172.16.0.0/12 (172.16–172.31) | ||
| 192.168.0.0/16 | ||
| Localhost | 127.0.0.1 | Loopback – zeigt immer auf den eigenen Rechner |
| Ohne Netz | 0.0.0.0 | als Quelladresse „ich hab noch keine IP“ (z. B. DHCP-Discover), als Route 0.0.0.0/0 „für alles, wofür ich keine genauere Route kenne, nimm das Gateway“ – nie ein tatsächliches Paketziel |
| APIPA | 169.254.0.0/16 | Selbstvergabe, wenn kein DHCP erreichbar (wichtiges Fehlerbild!) |
| Netz-/Broadcastadresse | x.x.x.0 / x.x.x.255 (im /24) | nicht an Hosts vergeben |
Fehlersuche-Klassiker: Client hat 169.254.x.x → DHCP-Server nicht erreichbar (Server aus, VLAN falsch, Kabel, DHCP-Pool leer).
03.3 · Subnetting
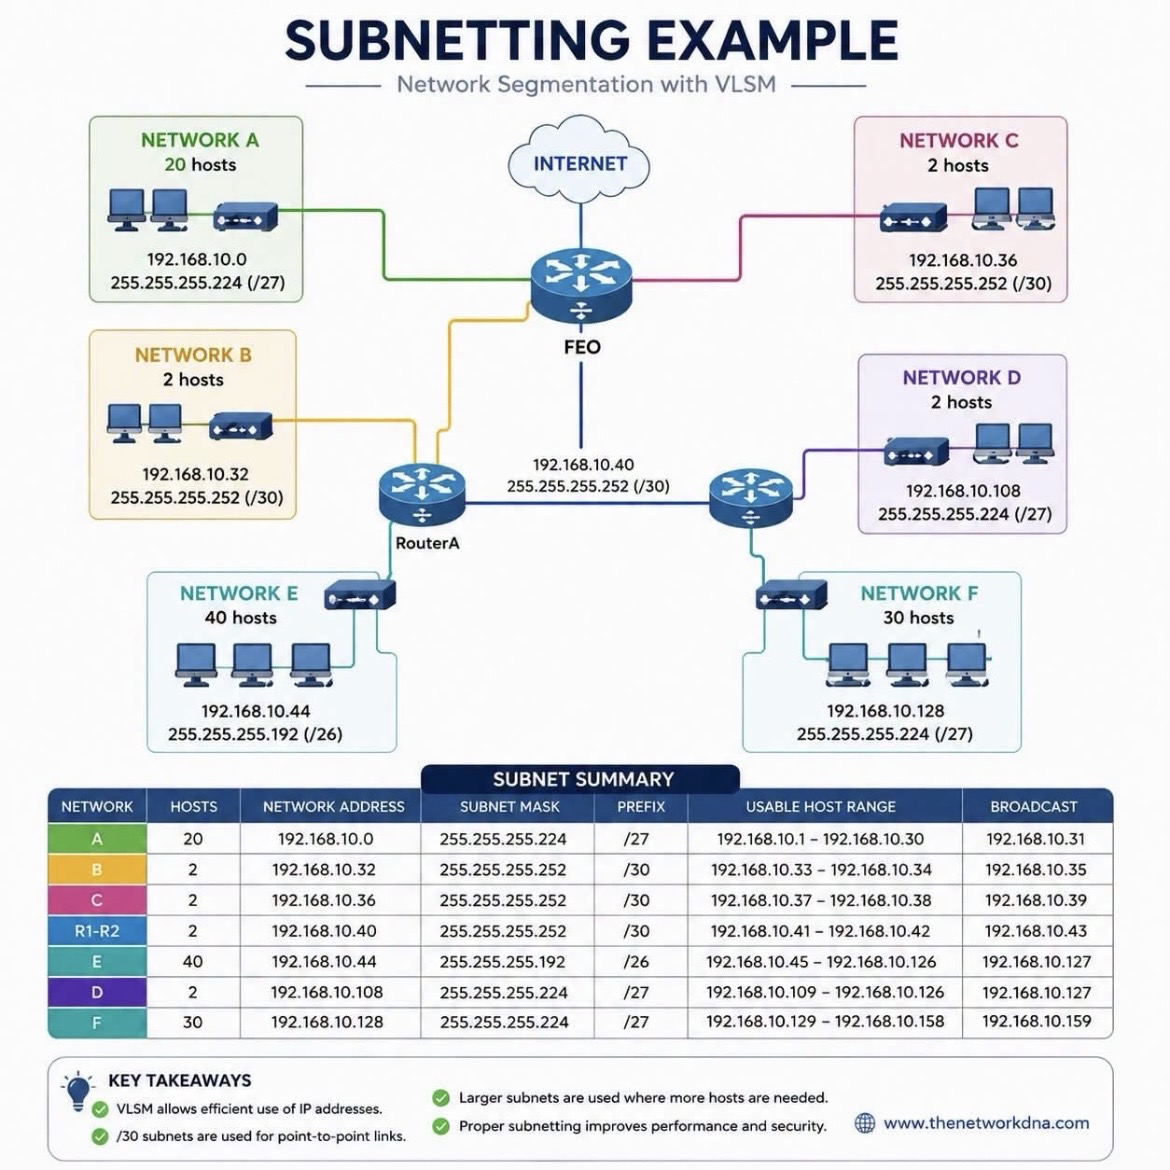
AP1, AP2HäufigEin Subnetz ist ein kleinerer, logischer Teilbereich eines größeren IP-Netzwerks. Durch die Aufteilung (Subnetting) trennt man ein Netzwerk mithilfe einer Subnetzmaske in mehrere Abschnitte auf, damit Geräte schneller kommunizieren, der Datenverkehr gezielt gesteuert und das Netz besser abgesichert werden kann.
Vier Begriffe muss man dafür auseinanderhalten:
- Netzteil und Hostteil: Jede IP-Adresse ist 32 Bit (4 × 8 Bit) lang und teilt sich in einen Bereich für den Netzteil (welches Netz) und den Hostteil (welches konkrete Gerät) auf.
- Subnetzmaske: Sie zeigt an, welcher Teil der IP-Adresse den Netzteil und welcher den Hostteil bestimmt.
- Spezielle Adressen: Die erste Adresse eines Subnetzes ist die Netzwerkadresse, die letzte dient als Broadcast-Adresse. Beide können keine normalen Geräte (Hosts) sein.
- Router: Sie verbinden verschiedene Subnetze miteinander, damit Daten von einem Bereich in einen anderen fließen können.
Beispiele
Manuelle Subnetz Berechnung →Dieselbe Adresse, dreimal betrachtet: Je nach Präfix verläuft die Grenze zwischen Netz- und Hostteil an einer anderen Stelle. Der jeweils gemeinte Teil ist hervorgehoben.
| Beispiel 1 · 192.168.50.100 /24 | |
|---|---|
| 192.168.50.100 /24 | Netzteil |
| 192.168.50.100 /24 | Hostteil |
| 192.168.50.100 /24 | Präfix → Subnetzmaske |
| Beispiel 2 · 172.16.45.200 /16 | |
|---|---|
| 172.16.45.200 /16 | Netzteil |
| 172.16.45.200 /16 | Hostteil |
| 172.16.45.200 /16 | Präfix → Subnetzmaske |
Bei /24 gehören die ersten drei Zahlen zum Netz, bei /16 nur die ersten zwei – der Hostteil ist entsprechend größer.
Grafik in voller Größe öffnen ↗
Präfix und Subnetzmaske
Präfix und Subnetzmaske sind zwei Schreibweisen für dieselbe Angabe.
| Präfix | Subnetzmaske |
|---|---|
| /24 | 255.255.255.0 |
| /25 | 255.255.255.128 |
| /26 | 255.255.255.192 |
Alle Werte von /8 bis /32 stehen in der Subnetztabelle weiter unten.
Warum immer zwei Adressen fehlen
Von den Adressen eines Netzes sind zwei nicht frei vergebbar. Die Netzadresse – die niedrigste – benennt das Netz als Ganzes, die Broadcast-Adresse – die höchste – spricht alle Geräte darin gleichzeitig an. Deshalb steht in jeder Rechnung das berühmte „minus zwei“: Bei 8 Hostbits sind es nicht 256, sondern 2⁸ − 2 = 254 nutzbare Adressen.
Wie man Netz-ID und Broadcast-Adresse aus IP-Adresse und Subnetzmaske Schritt für Schritt ausrechnet, zeigt die Seite Netz-ID und Broadcast berechnen.
Wie man ein Netz Schritt für Schritt in mehrere Teile teilt – mit eigener IP-Adresse, eigenem Präfix und eigener Anzahl zum Ausprobieren –, zeigt Werkzeuge · Subnetze bilden.
Ist statt der Anzahl der Netze vorgegeben, wie viele Hosts mindestens in jedes Netz passen müssen („Subnetting rückwärts“), bestimmt Werkzeuge · Subnetze nach Hostzahl bilden den neuen Präfix.
Subnetztabelle
Alle Suffixe von /8 bis /32. Die hervorgehobenen Zeilen ab /24 sind die, die in Prüfungsaufgaben tatsächlich vorkommen – der Rest steht der Vollständigkeit halber dabei.
| Suffix | Subnetzmaske | 32-Bit-Wert | Hosts |
|---|---|---|---|
| /8 | 255.0.0.0 | 1111 1111 0000 0000 0000 0000 0000 0000 | 16.777.214 |
| /9 | 255.128.0.0 | 1111 1111 1000 0000 0000 0000 0000 0000 | 8.388.606 |
| /10 | 255.192.0.0 | 1111 1111 1100 0000 0000 0000 0000 0000 | 4.194.302 |
| /11 | 255.224.0.0 | 1111 1111 1110 0000 0000 0000 0000 0000 | 2.097.150 |
| /12 | 255.240.0.0 | 1111 1111 1111 0000 0000 0000 0000 0000 | 1.048.574 |
| /13 | 255.248.0.0 | 1111 1111 1111 1000 0000 0000 0000 0000 | 524.286 |
| /14 | 255.252.0.0 | 1111 1111 1111 1100 0000 0000 0000 0000 | 262.142 |
| /15 | 255.254.0.0 | 1111 1111 1111 1110 0000 0000 0000 0000 | 131.070 |
| /16 | 255.255.0.0 | 1111 1111 1111 1111 0000 0000 0000 0000 | 65.534 |
| /17 | 255.255.128.0 | 1111 1111 1111 1111 1000 0000 0000 0000 | 32.766 |
| /18 | 255.255.192.0 | 1111 1111 1111 1111 1100 0000 0000 0000 | 16.382 |
| /19 | 255.255.224.0 | 1111 1111 1111 1111 1110 0000 0000 0000 | 8.190 |
| /20 | 255.255.240.0 | 1111 1111 1111 1111 1111 0000 0000 0000 | 4.094 |
| /21 | 255.255.248.0 | 1111 1111 1111 1111 1111 1000 0000 0000 | 2.046 |
| /22 | 255.255.252.0 | 1111 1111 1111 1111 1111 1100 0000 0000 | 1.022 |
| /23 | 255.255.254.0 | 1111 1111 1111 1111 1111 1110 0000 0000 | 510 |
| /24 | 255.255.255.0 | 1111 1111 1111 1111 1111 1111 0000 0000 | 254 |
| /25 | 255.255.255.128 | 1111 1111 1111 1111 1111 1111 1000 0000 | 126 |
| /26 | 255.255.255.192 | 1111 1111 1111 1111 1111 1111 1100 0000 | 62 |
| /27 | 255.255.255.224 | 1111 1111 1111 1111 1111 1111 1110 0000 | 30 |
| /28 | 255.255.255.240 | 1111 1111 1111 1111 1111 1111 1111 0000 | 14 |
| /29 | 255.255.255.248 | 1111 1111 1111 1111 1111 1111 1111 1000 | 6 |
| /30 | 255.255.255.252 | 1111 1111 1111 1111 1111 1111 1111 1100 | 2 |
| /31 | 255.255.255.254 | 1111 1111 1111 1111 1111 1111 1111 1110 | – |
| /32 | 255.255.255.255 | 1111 1111 1111 1111 1111 1111 1111 1111 | – |
/31 und /32 haben rechnerisch keine nutzbaren Hosts. /31 ist trotzdem erlaubt – bei Punkt-zu-Punkt-Verbindungen zwischen zwei Routern werden beide Adressen genutzt (RFC 3021). /32 bezeichnet einen einzelnen Rechner.
Beispiel 1: Grundaufgabe
Beispiel 2: Subnetze bilden
Beispiel 3: VLSM
03.4 · IPv6
AP1, AP2regelmäßig128 Bit, acht Blöcke Hexadezimal, getrennt durch Doppelpunkte. Standard-Präfixlänge für Endnetze: /64 (davor Netz-, danach Interface-Identifier).
| Typ | Präfix | Bedeutung |
|---|---|---|
| Global Unicast | 2000::/3 | weltweit routbar (Ersatz für öffentliche IPv4) |
| Link-Local | fe80::/10 | automatisch je Interface, nur im lokalen Netz – immer vorhanden |
| Unique Local (ULA) | fc00::/7 | privat (Gegenstück zu RFC 1918) |
| Multicast | ff00::/8 | ersetzt Broadcast (den es in IPv6 nicht mehr gibt) |
SLAAC: Hosts konfigurieren sich selbst aus dem Router-Advertisement (Präfix + eigener Interface-Teil) – DHCPv6 ist optional. Vorteile IPv6: riesiger Adressraum (kein NAT nötig), Autokonfiguration, effizienterer Header, IPsec vorgesehen. Dual Stack = IPv4 und IPv6 parallel betreiben.
Wie man ein IPv6-Netz Schritt für Schritt in mehrere Teile teilt – mit eigener Adresse, eigenem Präfix und eigener Anzahl zum Ausprobieren –, zeigt Werkzeuge · IPv6-Subnetze bilden.
03.5 · Protokolle & Ports
AP1, AP2HäufigJeder Netzwerkdienst ist über eine feste Portnummer erreichbar – sie identifiziert zusammen mit der IP-Adresse, welcher Dienst eine ankommende Verbindung entgegennimmt.
Unverschlüsselt · Well-known Ports (0–1023)
| Port | Protokoll | Dienst |
|---|---|---|
| 20 | TCP | FTP (Datenübertragung) |
| 21 | TCP | FTP (Steuerung) |
| 23 | TCP | Telnet |
| 25 | TCP | SMTP (E-Mail-Versand) |
| 53 | TCP/UDP | DNS |
| 67 | UDP | DHCP-Server |
| 68 | UDP | DHCP-Client |
| 69 | UDP | TFTP |
| 80 | TCP | HTTP |
| 110 | TCP | POP3 |
| 123 | UDP | NTP (Zeitsynchronisation) |
| 143 | TCP | IMAP |
| 161 | UDP | SNMP |
| 162 | UDP | SNMP-Traps |
| 389 | TCP/UDP | LDAP |
Unverschlüsselt · Registered Ports (ab 1024)
| Port | Protokoll | Dienst |
|---|---|---|
| 1812 | UDP | RADIUS (Authentifizierung) |
| 1813 | UDP | RADIUS (Accounting) |
| 3306 | TCP | MySQL/MariaDB |
| 5060 | TCP/UDP | SIP (VoIP) |
Verschlüsselt · Well-known Ports (0–1023)
| Port | Protokoll | Dienst |
|---|---|---|
| 22 | TCP | SSH |
| 443 | TCP | HTTPS |
| 636 | TCP | LDAPS |
| 993 | TCP | IMAPS |
| 995 | TCP | POP3S |
Verschlüsselt · Registered Ports (ab 1024)
| Port | Protokoll | Dienst |
|---|---|---|
| 1194 | UDP | OpenVPN |
| 3389 | TCP | RDP (Remote Desktop) |
| 5061 | TCP | SIPS (SIP über TLS) |
Faustregel: Die sichere Variante eines Dienstes hat meist einen eigenen Port – HTTP 80 → HTTPS 443, IMAP 143 → IMAPS 993, POP3 110 → POP3S 995, LDAP 389 → LDAPS 636. Ausnahmen sind SNMPv3 und STARTTLS, die auf demselben Port verschlüsseln. IMAP (143/993) lässt Mails auf dem Server und synchronisiert mehrere Geräte; POP3 (110/995) lädt herunter und löscht typischerweise.
Portbereiche
| Bereich | Name | Wofür |
|---|---|---|
| 0–1023 | Well-known Ports | Standarddienste (HTTP, SSH, DNS …), vergeben von der IANA |
| 1024–49151 | Registered Ports | registrierte Anwendungen, z. B. RDP 3389, MySQL 3306 |
| 49152–65535 | Dynamic/Private Ports | Absenderports, die das Betriebssystem dem Client pro Verbindung kurzzeitig zuteilt (ephemeral) |
03.6 · TCP vs. UDP
AP1, AP2regelmäßigTCP und UDP sind die beiden Transportprotokolle, über die so gut wie jede Netzwerkanwendung läuft – sie unterscheiden sich vor allem darin, ob Zuverlässigkeit oder Geschwindigkeit im Vordergrund steht.
| TCP | UDP | |
|---|---|---|
| Verbindung | verbindungsorientiert (3-Wege-Handshake) | verbindungslos |
| Zuverlässig | ja: Bestätigung, Neuübertragung, Reihenfolge | nein – „fire and forget“ |
| Tempo/Overhead | höherer Overhead | schlank, geringe Latenz |
| Einsatz | Web, Mail, Dateitransfer | VoIP, Streaming, DNS-Anfragen, Online-Games |
Begründungs-Klassiker: „Warum UDP für VoIP?“ → Ein verspätet nachgeliefertes Sprachpaket ist wertlos; geringe Latenz schlägt Zuverlässigkeit.
03.7 · DHCP & DNS
AP1, AP2HäufigDHCP vergibt automatisch IP, Maske, Gateway, DNS (Optionen). Ablauf DORA: Discover (Broadcast des Clients) → Offer (Server bietet Adresse) → Request (Client wählt) → Acknowledge (Server bestätigt, Lease-Zeit beginnt). Reservierungen binden eine feste IP an eine MAC. In gerouteten Netzen leitet ein DHCP-Relay die Broadcasts zum zentralen Server weiter.
DNS übersetzt Namen in Adressen – hierarchisch: Root → TLD (.de) → autoritativer Nameserver; der lokale Resolver cacht Antworten (TTL).
| Record | Bedeutung |
|---|---|
| A / AAAA | Name → IPv4 / IPv6 |
| CNAME | Alias auf anderen Namen |
| MX | zuständiger Mailserver (mit Priorität) |
| PTR | Reverse: IP → Name |
| NS / SOA | zuständige Nameserver / Zonen-Info |
| TXT | Freitext, z. B. SPF/DKIM für Mail-Absenderprüfung |
03.8 · Switching & VLAN
AP2regelmäßigEin Switch lernt MAC-Adressen pro Port und leitet Frames gezielt weiter (kein Kollisionschaos wie beim Hub). VLANs teilen einen physischen Switch in logisch getrennte Netze – für Sicherheit (Gäste ≠ Verwaltung), Ordnung und kleinere Broadcast-Domänen.
Wie ein Switch lernt
Beim ersten Frame eines Geräts trägt der Switch dessen MAC-Adresse zusammen mit dem Eingangsport in die CAM-Tabelle (MAC-Adresstabelle) ein. Ist die Ziel-MAC eines späteren Frames dort bekannt, geht er gezielt an genau diesen einen Port – das beschränkt die Kollisionsdomäne auf den einzelnen Port, anders als beim Hub. Unbekannte Ziele und Broadcasts gehen dagegen an alle Ports derselben Broadcast-Domäne; genau die teilt ein VLAN.
VLAN-Begriffe
- VLAN-ID: die Nummer, die ein VLAN eindeutig kennzeichnet – 12 Bit breit, gültiger Bereich 1–4094 (0 und 4095 reserviert).
- Access-Port (untagged): für Endgeräte, gehört genau einem VLAN – der Frame trägt kein Tag.
- Trunk (tagged, IEEE 802.1Q): transportiert mehrere VLANs zwischen Switches/zum Router; jeder Frame bekommt ein Tag mit seiner VLAN-ID.
- Default-VLAN: VLAN 1, auf unkonfigurierten Switches der Ausgangszustand – nicht produktiv nutzen, siehe natives VLAN.
- Natives VLAN: das eine VLAN, das auf dem Trunk untagged läuft – aus Sicherheitsgründen umkonfigurieren (nicht VLAN 1) und beidseitig gleich einstellen.
- Management-VLAN: eigenes VLAN nur für den administrativen Zugriff auf die Switches (Webinterface, SSH) – getrennt vom Nutzverkehr, damit ein kompromittiertes Endgerät nicht an die Verwaltung kommt.
- Inter-VLAN-Routing: zwischen VLANs vermittelt ein Router („Router on a Stick“) oder ein Layer-3-Switch – ohne Routing bleiben sie getrennt.
- VLAN-Hopping: Angriff über doppelte Tags/aushandelbare Trunks – Gegenmaßnahmen: Trunk-Aushandlung (DTP) abschalten, ungenutzte Ports in ein Parkplatz-VLAN, natives VLAN separat.
Typische Prüfungsaufgabe: Portbelegungstabelle ausfüllen (welcher Port tagged/untagged mit welcher VLAN-ID) und begründen, warum Drucker, Gäste-WLAN und Verwaltung getrennt gehören.
03.9 · Routing, NAT & Gateway
AP2regelmäßigDer Router entscheidet anhand seiner Routingtabelle: bekanntestes (längstes) passendes Präfix gewinnt; passt nichts, greift die Default-Route 0.0.0.0/0 → Standardgateway. Falsches/fehlendes Gateway = „lokal geht alles, Internet nicht“ – beliebtes Fehlerbild.
- Statisches Routing: von Hand gepflegt – einfach, vorhersagbar, gut für kleine Netze und Transfernetze; skaliert schlecht.
- Dynamisches Routing: Router tauschen Routen selbst aus (OSPF im LAN, BGP im Internet) – passt sich Ausfällen an.
- NAT/PAT: übersetzt private Adressen auf die öffentliche Router-IP (Port-basiert) – deshalb kommen viele Geräte über eine IPv4 ins Internet. Port-Forwarding macht interne Dienste gezielt von außen erreichbar (z. B. Port 443 → interner Webserver) – jede Freigabe ist eine bewusste Sicherheitsentscheidung.
- Carrier-Netz: die Anbindung zwischen Standorten über einen Netzbetreiber (Telekom, Vodafone …) – Standleitung oder MPLS mit fester Bandbreite und SLA, oder günstiger per Internet + Site-to-Site-VPN (siehe 06.6). Anders als im eigenen LAN hat man auf das Carrier-Netz selbst keinen administrativen Zugriff.
- Backbone: der Kernbereich mit der höchsten Bandbreite, über den alle Teilnetze zusammenlaufen (Access–Distribution–Core-Hierarchie, siehe 03.8) – nicht zu verwechseln mit der physischen Backbone-Verkabelung im Gebäude (siehe 03.11).
03.10 · WLAN
AP1, AP2regelmäßigWLAN überträgt Daten per Funk statt per Kabel – die Standards unterscheiden sich in Frequenzband und Geschwindigkeit, die Sicherheitsverfahren darin, wie gut sie den Zugang schützen.
| Standard | Name | Band | Merkmal |
|---|---|---|---|
| 802.11n | Wi-Fi 4 | 2,4 + 5 GHz | MIMO |
| 802.11ac | Wi-Fi 5 | 5 GHz | Gigabit-Klasse |
| 802.11ax | Wi-Fi 6/6E | 2,4/5/6 GHz | effizient bei vielen Clients |
2,4 GHz: größere Reichweite, nur 3 überlappungsfreie Kanäle (1/6/11), voll (Bluetooth, Mikrowelle). 5/6 GHz: schneller, mehr Kanäle, kürzere Reichweite.
Sicherheit: WEP tot, WPA2-PSK Minimum, WPA3 Stand der Technik. Personal (PSK) = ein gemeinsames Passwort; Enterprise (802.1X/RADIUS) = individuelle Anmeldung pro Nutzer – Firmenstandard, Schlüssel pro Sitzung. MAC-Filter und SSID-Verstecken gelten nur als Hürde, nicht als Sicherheit. Mehrere SSIDs lassen sich auf VLANs mappen (Gäste-WLAN!).
03.11 · Verkabelung & Übertragungsmedien
AP1, AP2regelmäßigFür die feste Verkabelung eines Netzwerks stehen Kupfer- und Glasfaserkabel zur Wahl, die sich in Reichweite, Übertragungsrate und Störanfälligkeit deutlich unterscheiden.
| Medium | Typen | Reichweite/Rate | Einsatz |
|---|---|---|---|
| Twisted Pair | Cat 5e (1 GBit), Cat 6/6a (10 GBit), Cat 7 (geschirmt) | max. 100 m pro Link | Etagenverkabelung |
| LWL Multimode (OM3/OM4) | LED/VCSEL, 50 µm Kern | bis ~550 m (10 GBit) | Gebäude-Backbone |
| LWL Singlemode (OS2) | Laser, 9 µm Kern | viele Kilometer | Standortkopplung |
Strukturierte Verkabelung: Primärbereich (Standort↔Standort, LWL) – Sekundär (Gebäude/Steigleitung) – Tertiär (Etage: Patchpanel → Dose, max. 90 m fest + 2×5 m Patchkabel). Vorteile LWL: EMV-unempfindlich, abhörsicherer, große Distanzen, Potenzialtrennung. PoE (802.3af/at/bt: ~15/30/60–90 W) versorgt APs, Telefone und Kameras übers Datenkabel – Switch-Powerbudget beachten.
03.12 · Eigene Notizen
ungeprüftPlatz für das, was in Unterricht und Praktikum dazukommt. Abschnitt kopieren, Inhalt eintragen, später das Belegzeichen austauschen – System siehe Legende.