07 · Datenschutz & IT-Recht
AP1, WiSoRahmenplanDSGVO-Grundsätze, Lizenzen und Vertragsarten – zuverlässige Punktelieferanten, weil gut lernbar und regelmäßig gefragt.
07.1 · DSGVO-Grundsätze & Begriffe
AP1, WiSoregelmäßigPersonenbezogene Daten = alle Informationen über eine identifizierte oder identifizierbare Person (Name, Mail, IP-Adresse, Standort, Personalnummer). Besondere Kategorien (Gesundheit, Religion, Biometrie …) sind extra geschützt.
| Grundsatz (Art. 5 DSGVO) | Bedeutung |
|---|---|
| Rechtmäßigkeit, Transparenz | Verarbeitung braucht eine Rechtsgrundlage (Einwilligung, Vertrag, Gesetz …) |
| Zweckbindung | nur für den festgelegten Zweck |
| Datenminimierung | so wenig Daten wie nötig |
| Richtigkeit | falsche Daten korrigieren |
| Speicherbegrenzung | löschen, wenn Zweck erfüllt |
| Integrität & Vertraulichkeit | Schutz durch TOM (→ IT-Sicherheit) |
| Rechenschaftspflicht | Einhaltung nachweisen können |
Rollen: Verantwortlicher (bestimmt Zweck/Mittel), Auftragsverarbeiter (verarbeitet im Auftrag – braucht AV-Vertrag, klassisch: Cloud-Anbieter, externes Rechenzentrum). Datenschutzbeauftragter ab i. d. R. 20 Personen mit ständiger automatisierter Verarbeitung bzw. bei besonderen Kategorien – berät und überwacht, weisungsfrei.
07.2 · Betroffenenrechte & Datenpannen
AP1, WiSoregelmäßigDie DSGVO gibt betroffenen Personen mehrere einklagbare Rechte gegenüber jedem, der ihre Daten verarbeitet – verletzt ein Unternehmen den Datenschutz, greift zusätzlich eine strenge Meldepflicht.
- Rechte der Betroffenen:
- Auskunft (Art. 15)
- Berichtigung (Art. 16)
- Löschung / „Recht auf Vergessenwerden“ (Art. 17)
- Einschränkung (Art. 18)
- Datenübertragbarkeit (Art. 20)
- Widerspruch (Art. 21)
- Datenpanne (Verletzung des Schutzes personenbezogener Daten): binnen 72 Stunden an die Aufsichtsbehörde melden, bei hohem Risiko auch die Betroffenen benachrichtigen. Intern: dokumentieren, Ursache abstellen.
- Sanktionen: Bußgelder bis 20 Mio. € oder 4 % des weltweiten Jahresumsatzes – beliebte Prüfungszahl.
Fallschema: 1) personenbezogene Daten? 2) Rechtsgrundlage? 3) Welche Grundsätze verletzt? 4) Welche Maßnahme/Meldung folgt?
07.3 · Technische & organisatorische Maßnahmen (TOM)
AP1, AP2gelegentlichTechnische und organisatorische Maßnahmen (TOM) setzen die Grundsätze der Datenschutz-Grundverordnung (DSGVO) konkret um: Sie sollen verhindern, dass Unbefugte an personenbezogene Daten kommen, sie verändern oder verlieren. Üblich ist die Einteilung in Kontrollarten, die jeweils eine andere Stelle des Weges zu den Daten absichern – vom Gebäude über die Anmeldung bis zum einzelnen Datensatz.
Die Kontrollarten
| Kontrolle | Soll verhindern bzw. sicherstellen | Beispiele |
|---|---|---|
| Zutritt | Unbefugte kommen nicht an die Datenverarbeitungsanlagen heran (Wer kommt in den Raum?) | abschließbare Gebäude und Räume, Schließanlage, Serverraum, Besucherregelung |
| Zugang | Nur Befugte können IT-Systeme nutzen (Wer kommt ins System?) | Login, Mehrfaktor-Authentifizierung (MFA), Bildschirmsperre, Deaktivierung von USB-Ports (Universal Serial Bus) |
| Zugriff | Niemand kann unbefugt Daten kopieren, lesen, verändern oder entfernen (Wer darf welche Daten?) | Berechtigungskonzept |
| Datenträger | Datenträger lassen sich nicht unbefugt lesen, kopieren, verändern oder löschen | Datenträgerverwaltung für mobile Datenträger, Verschlüsselung (mobiler) Datenträger |
| Speicher | Gespeicherte Daten werden nicht unbefugt eingegeben, eingesehen, verändert oder gelöscht | Berechtigungskonzept für Speichersysteme, Prüfung der Datenintegrität, Backup/Recovery, Protokollierung |
| Übertragung (Weitergabe/Transport) | Daten bleiben bei der Übertragung vertraulich; die Maßnahmen müssen zum Schutzzweck passen | Verschlüsselung mit Transport Layer Security (TLS), Virtual Private Network (VPN)-Tunnel, Passwortschutz einzelner Dokumente, Adresscheck, Firewall |
| Eingabe | Es lässt sich nachträglich feststellen, welche Daten wann und von wem eingegeben oder verändert wurden | Protokollierung von Log-Daten |
| Verfügbarkeit | Daten sind wiederherstellbar | Backup, unterbrechungsfreie Stromversorgung (USV), Redundanz |
| Trennung | Daten verschiedener Zwecke bleiben getrennt | Mandantentrennung, Testdaten ≠ Echtdaten |
Die Kontrollarten auseinanderhalten
Zutritt, Zugang und Zugriff werden gern verwechselt: Der Zutritt betrifft den physischen Ort (Gebäude, Serverraum), der Zugang die Anmeldung am System, der Zugriff die Daten innerhalb des Systems – wer was lesen, ändern oder löschen darf. Datenträger- und Speicherkontrolle liegen eine Ebene darunter: die eine schützt die Datenträger selbst, vor allem mobile, die andere die gespeicherten Inhalte.
Die Eingabekontrolle ist die einzige, die nichts verhindert: Sie sorgt dafür, dass sich hinterher nachvollziehen lässt, wer was eingegeben oder geändert hat – deshalb ist Protokollierung (Log-Daten) ihr Standardbeispiel.
Pseudonymisierung und Anonymisierung
Dazu kommen Pseudonymisierung und Anonymisierung als datenschutzfreundliche Technik. TOM sind die Brücke zwischen Datenschutz (Kernthema 7) und IT-Sicherheit (Kernthema 6) – in Antworten ruhig querverweisen.
07.4 · Urheberrecht & Softwarelizenzen
AP1regelmäßigSoftware ist automatisch urheberrechtlich geschützt – was damit erlaubt ist, regelt allein die jeweilige Lizenz, und die Modelle dafür unterscheiden sich erheblich.
- Urheberrecht: Software ist automatisch geschützt; genutzt werden darf nur, was die Lizenz erlaubt. Privatkopie-Regeln gelten für Software nicht.
- Proprietär: Kauflizenz oder Subscription (Abo). Lizenzmetriken:
- pro Gerät
- Named User – feste Person
- Concurrent User – gleichzeitige Nutzer, günstig bei Schichtbetrieb
- pro CPU-Kern (Server!)
- Volumenlizenzen
- Open Source: Quellcode offen, Nutzung frei – aber Bedingungen! GPL = Copyleft: abgeleitete, weitergegebene Software muss wieder GPL sein. MIT/BSD/Apache = permissiv: auch in Closed Source verwendbar (Hinweis behalten). „Kostenlos“ ≠ „ohne Pflichten“.
- Freeware/Shareware: gratis nutzbar bzw. Testmodell – Quellcode bleibt zu.
Klassische Aufgabe: Lizenzkosten vergleichen (30 Mitarbeiter, aber max. 12 gleichzeitig → Concurrent-Modell rechnen) oder GPL-Folgen für eine Eigenentwicklung beurteilen.
07.5 · Vertragsarten & SLA
AP1, WiSoregelmäßigJe nachdem, ob ein Vertrag einen Erfolg, eine Tätigkeit oder eine Nutzungsüberlassung schuldet, greifen unterschiedliche Vertragstypen – für IT-Dienstleistungen kommt oft noch ein SLA mit messbaren Qualitätszusagen dazu.
| Vertrag | Geschuldet | IT-Beispiel |
|---|---|---|
| Kaufvertrag | Eigentum an der Sache | Hardware, Kauflizenz |
| Werkvertrag | Erfolg (abnahmefähiges Ergebnis) | Individualsoftware, Verkabelung eines Gebäudes |
| Dienstvertrag | Tätigkeit, kein Erfolg | Beratung, Admin-Dienstleistung, Support-Stunden |
| Mietvertrag | Gebrauchsüberlassung auf Zeit | SaaS, gemietete Server |
| Leasing | Nutzung gegen Raten, Sonderregeln | Client-Flotte (→ Rechnung in Kernthema 10) |
| Fernabsatzvertrag | Vertragsschluss ausschließlich über Fernkommunikationsmittel (Internet, Telefon, Katalog), ohne gleichzeitige Anwesenheit beider Seiten | Hardware-Bestellung im Onlineshop, SaaS-Abo per Webformular |
| Verbrauchsgüterkauf | Kaufvertrag über bewegliche Sachen zwischen Unternehmer und Verbraucher (§ 474 BGB) | PC-Verkauf an Privatkunden |
Fernabsatzvertrag und Verbrauchsgüterkauf sind keine eigene „geschuldete Leistung“ wie die Zeilen darüber, sondern zusätzliche rechtliche Einordnungen, die meist zusammen mit einem Kaufvertrag auftreten – ein Online-Hardwarekauf an Privatkunden ist z. B. gleichzeitig Kaufvertrag, Fernabsatzvertrag und Verbrauchsgüterkauf. Beide bringen eigene Verbraucherschutzrechte mit: der Fernabsatzvertrag ein 14-tägiges Widerrufsrecht (§ 312g, § 355 BGB), der Verbrauchsgüterkauf die in 07.6 genannte Beweislastumkehr der ersten 12 Monate.
SLA (Service Level Agreement): vereinbart messbare Qualität – Verfügbarkeit (99,9 % …), Reaktions- vs. Wiederherstellungszeit, Servicezeiten (z. B. Mo–Fr 8–18), Eskalationswege, Vertragsstrafen (Pönalen), Berichtspflichten. Prüfungsaufgabe gern: „Erfüllt der Anbieter das SLA?“ → Ausfallminuten gegen zugesagte Verfügbarkeit rechnen (Formel in Kernthema 5.6).
07.6 · Gewährleistung vs. Garantie
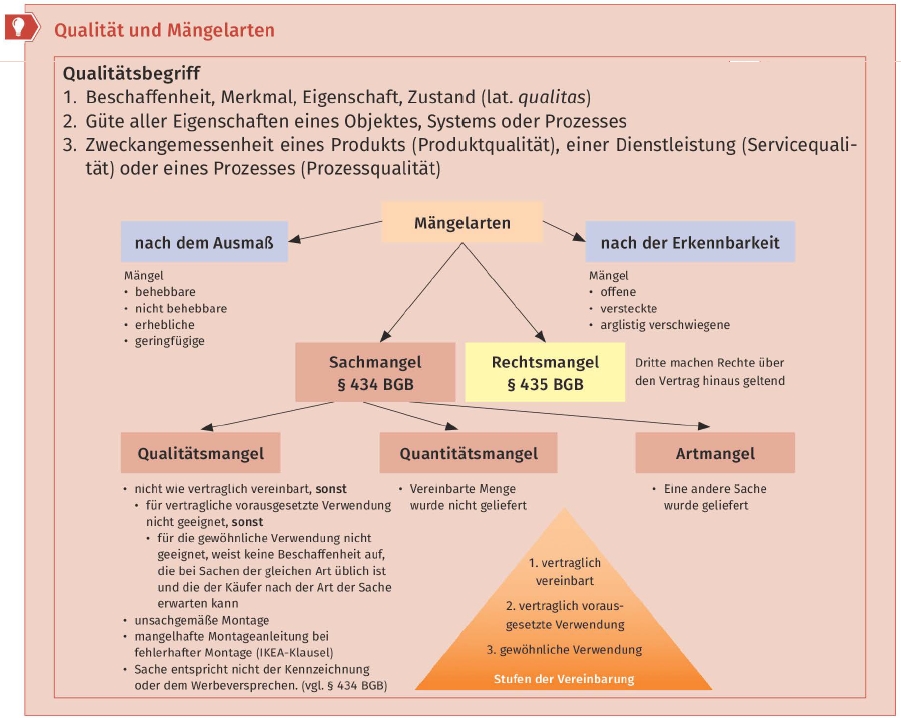
AP1, WiSoHäufigGewährleistung und Garantie werden im Alltag oft verwechselt, folgen aber unterschiedlichen Regeln – die eine ist gesetzlich vorgeschrieben, die andere eine freiwillige Zusage.
| Gewährleistung (Mängelhaftung) | Garantie | |
|---|---|---|
| Grundlage | gesetzlich (BGB) | freiwillig (Hersteller/Händler) |
| Wer haftet | Verkäufer | Garantiegeber |
| Dauer | 24 Monate (B2C); Mangel muss bei Übergabe vorgelegen haben | frei festgelegt (Umfang laut Garantiebedingungen) |
| Beweislast | erste 12 Monate: Verkäufer muss beweisen, dass kein Mangel vorlag (B2C-Beweislastumkehr); danach Käufer | laut Bedingungen |
Reihenfolge der Rechte bei Mängeln: zuerst Nacherfüllung (Reparatur oder Ersatz, Wahl des Käufers), dann Rücktritt/Minderung, ggf. Schadensersatz. Zwischen Unternehmen (B2B) gilt zusätzlich: unverzügliche Rügepflicht (§ 377 HGB) – auch das ein Prüfungsliebling.
Grafik in voller Größe öffnen ↗
07.7 · Gesetze & Stellen
AP1, WiSoungeprüftNeben den Grundsätzen der Datenschutz-Grundverordnung aus 07.1 tauchen in Aufgaben immer wieder dieselben Gesetze und Stellen auf. Dieser Abschnitt ordnet sie: welches Gesetz wofür gilt und welche Stelle wofür zuständig ist.
Gesetze und Stellen
| Begriff | Bedeutung |
|---|---|
| DSGVO | Datenschutz-Grundverordnung: Verordnung der Europäischen Union (EU), gilt seit 25.05.2018 unmittelbar in allen Staaten der Europäischen Union (Inhalt: 07.1 bis 07.3) |
| BDSG | Bundesdatenschutzgesetz: ergänzt die Datenschutz-Grundverordnung national, z. B. die Pflicht zum Datenschutzbeauftragten ab 20 Personen (§ 38) |
| TDDDG | Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz: regelt Cookies und den Zugriff auf Endgeräte; hieß bis 2024 TTDSG (Telekommunikation-Telemedien-Datenschutz-Gesetz) |
| IT-SiG | IT-Sicherheitsgesetz: verpflichtet Betreiber kritischer Infrastrukturen (KRITIS) wie Energie, Wasser oder Gesundheit zu Mindeststandards bei der Sicherheit ihrer Informationstechnik (IT) und zur Meldung erheblicher Störungen an das BSI; 2021 erweitert als „IT-SiG 2.0“ |
| LfDI, BfDI | Landesbeauftragter bzw. Bundesbeauftragter für den Datenschutz und die Informationsfreiheit: Datenschutzaufsicht des Landes bzw. des Bundes; in Baden-Württemberg ist der LfDI zuständig. Hier landen Meldungen von Datenpannen und Beschwerden |
| BSI | Bundesamt für Sicherheit in der Informationstechnik: gibt den IT-Grundschutz (Grundschutz für Informationstechnik) heraus, ein Vorgehensmodell für Informationssicherheit |
| ISO/IEC 27001 | International Organization for Standardization / International Electrotechnical Commission: internationale Norm für ein ISMS (Informationssicherheits-Managementsystem), zertifizierbar |
07.8 · Eigene Notizen
ungeprüftPlatz für das, was in Unterricht und Praktikum dazukommt. Abschnitt kopieren, Inhalt eintragen, später das Belegzeichen austauschen – System siehe Legende.